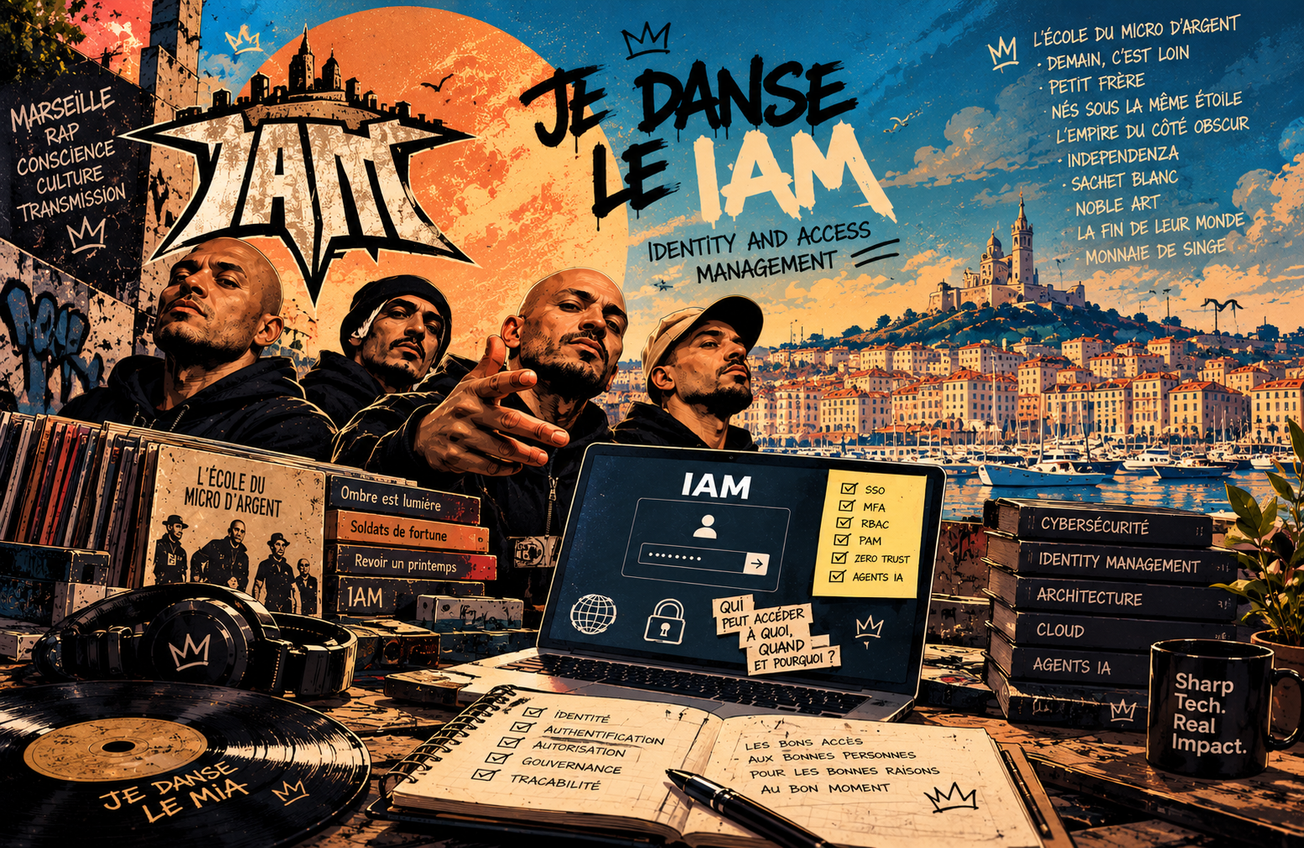
IAM, trois lettres, deux univers. D'un côté, un groupe marseillais qui a marqué l'histoire du rap français. De l'autre, l'Identity and Access Management, pilier de la cybersécurité moderne. Leur point commun ? Une certaine idée du contrôle, de l'identité et des règles à respecter. Alors, avant que vos utilisateurs ne dansent le MIA avec les droits administrateur, petite leçon de sécurité sur fond de micro d'argent.
En 1993, IAM faisait danser la France avec Je danse le Mia. Trente-trois ans plus tard, un autre IAM fait tourner les systèmes d'information des entreprises. Moins de basses, davantage de bases de données. Moins de platines, davantage de plateformes. Mais une même question existentielle : qui êtes-vous, et qu'êtes-vous venu faire ici ?
Car dans le monde de la cybersécurité, IAM signifie Identity and Access Management, autrement dit la gestion des identités et des accès. Un ensemble de technologies, de processus et de politiques permettant de déterminer qui peut accéder à quoi, dans quelles conditions et avec quels privilèges.
Dit comme ça, le sujet ne fera probablement pas lever les bras d'une salle de concert. Pourtant, sans IAM, c'est tout le système d'information qui risque de danser le MIA, et plutôt de manière chaotique...
L'École du micro d'argent : les fondamentaux de l'IAM
Avant de monter sur scène, encore faut-il montrer patte blanche.
Imaginez une entreprise de 1 000 collaborateurs. Certains travaillent aux ressources humaines, d'autres à la comptabilité, au développement ou au marketing. Tous utilisent des applications, consultent des documents et manipulent des données. Mais personne n'a besoin d'accéder à tout, et c'est d'ailleurs préférable.
Un développeur peut avoir besoin d'un environnement de production, mais pas des bulletins de salaire de ses collègues. Un responsable RH doit consulter des dossiers du personnel, mais n'a aucune raison de modifier les paramètres du pare-feu.
C'est précisément le rôle de l'IAM : organiser les accès en fonction des identités, des responsabilités et des besoins réels.
Selon le NIST, la gestion des identités et des accès consiste notamment à administrer les identités numériques, les rôles et les privilèges des utilisateurs au sein d'un système.
Trois notions sont essentielles pour comprendre le fonctionnement de cette école du micro d'argent :
- L'identification : « Qui êtes-vous ? » L'utilisateur déclare son identité, généralement à travers un identifiant ou un compte.
- L'authentification : « Prouvez-le. » Le système vérifie cette identité à l'aide d'un mot de passe, d'une passkey, d'une clé de sécurité ou d'un autre facteur d'authentification.
- L'autorisation : « Qu'avez-vous le droit de faire ? » Une fois authentifié, l'utilisateur n'obtient pas automatiquement les clés du royaume. Ses permissions déterminent les ressources qu'il peut consulter et les opérations qu'il peut effectuer.
Et c'est là toute la subtilité : être reconnu ne signifie pas être autorisé.
On peut parfaitement être invité à un concert sans avoir accès aux coulisses. Dans un système d'information, c'est exactement la même logique.
Nés sous la même étoile, mais pas avec les mêmes droits
Dans l'entreprise, tous les collaborateurs naissent sous la même étoile numérique : celle du système d'information.
Mais ils ne disposent pas pour autant des mêmes privilèges.
L'IAM repose notamment sur le principe du moindre privilège, ou Least Privilege. L'idée est simple : accorder à chaque utilisateur uniquement les droits nécessaires à l'accomplissement de ses missions.
Ni plus, ni moins.
Pour organiser cette distribution des droits, les entreprises utilisent souvent le RBAC (Role-Based Access Control), un modèle dans lequel les permissions sont attribuées selon des rôles.
Un comptable reçoit les droits associés à la comptabilité. Un développeur ceux nécessaires au développement. Un administrateur système dispose de permissions plus étendues, mais idéalement limitées à ses responsabilités.
D'autres modèles, comme l'ABAC (Attribute-Based Access Control), permettent d'affiner les décisions selon des attributs supplémentaires : localisation, service, type de ressource, contexte de connexion ou niveau de sensibilité.
Car si tout le monde est né sous la même étoile, il serait assez imprudent de distribuer les mêmes accès à toute la galaxie.
Petit frère : quand les identités grandissent, changent de rôle et quittent le groupe
Un utilisateur numérique, comme un petit frère, ça grandit.
Il arrive dans l'entreprise, change de poste, obtient de nouvelles responsabilités, puis finit parfois par partir. Et à chaque étape, ses droits doivent évoluer.
C'est ce que l'on appelle la gestion du cycle de vie des identités, souvent résumée par le triptyque Joiner, Mover, Leaver.
Lorsqu'un collaborateur arrive, son identité est créée et les accès nécessaires lui sont attribués. Lorsqu'il change de fonction, ses permissions doivent être réévaluées. Lorsqu'il quitte l'entreprise, ses accès doivent être révoqués.
Sur le papier, tout paraît simple. Dans la pratique, c'est souvent ici que les choses se corsent !
Un ancien chef de projet conserve un accès administrateur obtenu trois ans plus tôt. Un prestataire termine sa mission, mais son compte reste actif. Un collaborateur change de service et accumule de nouveaux droits sans perdre les précédents. Progressivement, les permissions s'empilent.
Ce phénomène porte un nom : privilege creep, ou accumulation excessive de privilèges. Le petit frère a grandi, mais personne n'a pensé à lui reprendre les clés de la maison.
Une bonne stratégie IAM ne consiste donc pas uniquement à distribuer des accès. Elle implique de les réexaminer régulièrement, de détecter les permissions devenues inutiles et de les supprimer. En cybersécurité, savoir dire au revoir fait partie des compétences essentielles.
L'Empire du côté obscur : quand les privilèges deviennent dangereux
C'est l'un des grands classiques de la sécurité informatique : un compte compromis disposant de permissions excessives peut ouvrir la voie à une attaque bien plus importante.
Un attaquant récupère les identifiants d'un collaborateur. Si ce compte possède uniquement des droits limités, les dégâts potentiels restent relativement circonscrits.
Mais si le même compte dispose de privilèges administrateur sur plusieurs systèmes critiques, l'histoire prend une autre dimension.
Bienvenue dans l'Empire du côté obscur.
Pour limiter ces risques, les entreprises déploient notamment des solutions de PAM (Privileged Access Management), consacrées à la gestion des accès privilégiés.
Le PAM est une discipline spécialisée, complémentaire de l'IAM. Il permet notamment de mieux contrôler les comptes administrateurs, de limiter la durée des privilèges, de sécuriser les identifiants sensibles et de surveiller certaines sessions critiques. L'objectif est d'éviter qu'un compte disposant de pouvoirs considérables puisse être utilisé sans contrôle.
Une autre approche consiste à attribuer des droits élevés uniquement lorsqu'ils sont nécessaires, selon le principe du Just-in-Time Access. Plutôt que de conserver un accès administrateur permanent, un utilisateur obtient temporairement les privilèges indispensables à une opération.
Une fois la mission terminée, les droits expirent. Parce que même dans l'Empire, les pouvoirs illimités ne devraient jamais être accordés à durée indéterminée.
Je danse le IAM : le SSO entre dans la danse
Qui n'a jamais pesté devant une succession d'écrans de connexion ?
Un mot de passe pour la messagerie. Un autre pour le CRM. Un troisième pour la plateforme documentaire. Et, évidemment, celui du logiciel comptable qui exige une majuscule, trois chiffres, un caractère spécial et probablement un alignement des planètes.
C'est ici qu'intervient le SSO (Single Sign-On), ou authentification unique. Le principe consiste à permettre à un utilisateur de s'authentifier auprès d'un fournisseur d'identité pour accéder ensuite à plusieurs applications compatibles, sans devoir ressaisir systématiquement ses identifiants.
Des protocoles comme SAML 2.0 ou OpenID Connect permettent de mettre en place ces mécanismes de fédération d'identité. Le SSO améliore l'expérience utilisateur et facilite la centralisation des politiques d'authentification.
Mais attention : il ne dispense ni d'une authentification robuste, ni d'une gestion rigoureuse des autorisations.
C'est pourquoi il est généralement associé au MFA (Multi-Factor Authentication), qui demande plusieurs facteurs de vérification, ou à des mécanismes résistants au phishing, comme les passkeys. Car faire danser toutes les applications au même rythme est une excellente idée, à condition de ne pas laisser n'importe qui prendre le contrôle de la platine.
Independenza : le Zero Trust ne croit personne sur parole
Pendant longtemps, les entreprises ont organisé leur sécurité autour d'une frontière relativement claire.
À l'intérieur du réseau, les utilisateurs et les machines bénéficiaient souvent d'un niveau de confiance supérieur. À l'extérieur, les accès étaient davantage contrôlés. Mais avec le cloud, le télétravail, les applications SaaS et la multiplication des terminaux, cette distinction a perdu une grande partie de sa pertinence. C'est dans ce contexte que s'est imposée l'approche Zero Trust.
Son principe : ne jamais accorder automatiquement sa confiance à un utilisateur ou à un système simplement parce qu'il se trouve sur le réseau interne. Chaque demande d'accès doit être évaluée selon les politiques de sécurité applicables. L'identité, l'état du terminal, la ressource demandée, le contexte de connexion et les risques associés peuvent entrer dans la décision. L'IAM constitue donc une composante essentielle d'une architecture Zero Trust.Il fournit les mécanismes nécessaires pour identifier les acteurs, vérifier leurs identités et appliquer les politiques d'accès. L'indépendance, dans ce modèle, ne signifie pas que chacun fait ce qu'il veut, elle signifie simplement que la confiance ne dépend plus aveuglément de l'endroit où l'on se trouve. Une forme d'Independenza numérique, mais avec des règles très précises.
La Saga : du mot de passe aux identités des machines
L'histoire de l'IAM ne s'arrête pas aux comptes des collaborateurs.
Pendant des années, les entreprises ont progressivement étendu la gestion des identités aux applications, aux comptes de service, aux machines et aux workloads cloud. Ces identités non humaines permettent à des systèmes d'échanger des données et d'exécuter des opérations sans intervention directe d'un utilisateur.
Une application peut ainsi s'authentifier auprès d'une API. Un service peut accéder à une base de données. Un pipeline de déploiement peut obtenir temporairement les droits nécessaires pour publier une nouvelle version.
Et aujourd'hui, un nouvel acteur rejoint la saga : l'agent d'intelligence artificielle.
Contrairement à un programme traditionnel dont les opérations sont largement prédéfinies, un agent peut interpréter un objectif, choisir des outils et organiser une séquence d'actions pour accomplir sa mission. Imaginons qu'un collaborateur demande à un agent IA de préparer une proposition commerciale. L'agent consulte le CRM, récupère des documents, analyse les échanges avec le client, prépare une offre et rédige un email.
Mais à qui attribuer ces opérations ? À l'utilisateur qui a formulé la demande ? À l'agent qui les a exécutées ? Au compte technique utilisé pour accéder aux applications ? Et surtout, quels droits cet agent doit-il posséder ? C'est l'un des grands défis contemporains de l'IAM.
Les entreprises doivent désormais réfléchir à des identités spécifiques pour leurs agents, à des permissions adaptées, à la traçabilité de leurs opérations et aux mécanismes permettant de les superviser. Il ne suffit plus de savoir qui s'est connecté, il faut comprendre qui a demandé une action, qui l'a exécutée et avec quelle autorisation. IAM entre ainsi dans une nouvelle époque : celle où les utilisateurs ne sont plus nécessairement humains.
Noble Art : sécuriser les accès sans transformer le travail en parcours du combattant
L'IAM est donc devenu un véritable exercice d'équilibre. Trop peu de sécurité, et l'entreprise expose ses données, ses applications et ses infrastructures. Trop de contraintes mal pensées, et les collaborateurs cherchent des solutions de contournement.
Un dispositif IAM efficace doit donc concilier plusieurs exigences : protéger les ressources sensibles, respecter les obligations de conformité, simplifier les accès légitimes et permettre aux équipes de travailler sans friction inutile.
Cela suppose de combiner plusieurs disciplines : authentification, fédération d'identité, gestion des autorisations, gouvernance des accès, audit et automatisation du cycle de vie des comptes.
Il faut également distinguer l'IAM de l'IGA (Identity Governance and Administration), davantage centré sur la gouvernance des identités, les campagnes de certification des accès et les processus d'attribution ou de retrait des droits. Ces domaines se recoupent, mais ne désignent pas exactement les mêmes fonctions. L'IAM ne se résume donc ni à un annuaire d'entreprise ni à un écran de connexion. C'est une architecture de confiance, associant des règles métier, des mécanismes techniques et des processus organisationnels. Un véritable noble art. Et comme tout art, il demande de la méthode, de la rigueur et beaucoup de pratique.
Demain, c'est loin ? Pas pour l'IAM
Pendant longtemps, la gestion des identités a été perçue comme une affaire d'administrateurs système et d'équipes de cybersécurité. Un sujet essentiel, certes, mais rarement au centre des discussions sur l'avenir du logiciel.
L'essor du cloud, des architectures distribuées et, désormais, des agents IA change progressivement la donne. L'identité devient l'un des points de passage obligés de toute interaction numérique.
Qui peut accéder à cette API ? Quel service est autorisé à consulter cette base de données ? Quel agent peut envoyer un email, modifier un contrat ou déclencher un paiement ? Comment révoquer immédiatement ses permissions ? Autant de questions qui placent l'IAM au cœur de l'architecture des systèmes d'information.
À mesure que les entreprises multiplient les identités humaines et non humaines, la gestion des accès devient plus complexe, mais aussi plus stratégique. L'enjeu n'est plus seulement de protéger une porte d'entrée, il est de contrôler des milliers d'interactions entre des utilisateurs, des applications, des machines et des agents autonomes.
En 1997, IAM enregistrait Demain, c'est loin, neuf minutes devenues cultes dans l'histoire du rap français. Pour l'Identity and Access Management, demain est beaucoup plus proche. Et il pourrait bien arriver avec une armée d'agents IA demandant chacun son badge, ses permissions et son accès aux API.
La fin de leur monde ? Certainement pas celle de l'IAM
Le mot de passe traditionnel perd progressivement sa place centrale. Les identités se fédèrent, les accès deviennent contextuels, les privilèges sont accordés de manière plus dynamique et les agents IA commencent à bousculer les modèles de sécurité existants.
Mais une chose ne change pas : chaque action sensible doit pouvoir être rattachée à une identité, à une autorisation et à une responsabilité. C'est précisément ce qui rend l'IAM indispensable.
Alors, si l'on devait résumer cette discipline en quelques mots, ce serait probablement ceux-ci : donner les bonnes clés, aux bonnes identités, pour les bonnes raisons, et savoir les reprendre au bon moment. Finalement, le groupe culte marseillais et l'Identity and Access Management ont peut-être davantage en commun qu'un acronyme. L'un a imposé ses règles dans le rap français. L'autre les impose dans les systèmes d'information. Et dans les deux cas, mieux vaut maîtriser les accès avant de monter sur scène.
Je danse le IAM, mais jamais avec les droits root.